
MCP के सबसे बड़े अपडेट ने AI एजेंटों को स्केल करने में मदद की और एक संकेत को पासवर्ड में बदल दिया।
MCP का स्टेटलेस अपडेट एजेंटों को स्केल करता है लेकिन प्रोम्प्ट में हैंडल को उजागर करता है; अपहरण रोकने के लिए servers को हस्ताक्षर, ऑडियंस, एक्सपायरी और कॉलर की पुष्टि करनी चाहिए।
मुख्य जानकारी
- एमसीपी के 28 जुलाई 2026 अपडेट ने प्रोटोकॉल को पूरी तरह से स्टेटलेस बना दिया, सत्र-आधारित हेडर हटा दिए ताकि अनुरोध सामान्य वेब सेवाओं की तरह स्केल कर सकें।
- यह शिफ्ट सत्र क्रेडेंशियल्स को मॉडल की संदर्भ विंडो में स्थानांतरित करता है, जो संक्षिप्त हैंडल स्ट्रिंग्स को संभावित धारक प्रमाणपत्रों में बदल देता है जिन्हें उजागर होने पर पढ़ा या पुनः उपयोग किया जा सकता है।
- मुख्य सुरक्षा जोखिम है "हैंडल अपहरण": प्रॉम्प्ट-इंजेक्टेड निर्देशों के कारण एक एजेंट मान्य हस्ताक्षरित हैंडल को फिर से चला सकता है, यहां तक कि सर्वर को हैक किए बिना भी।
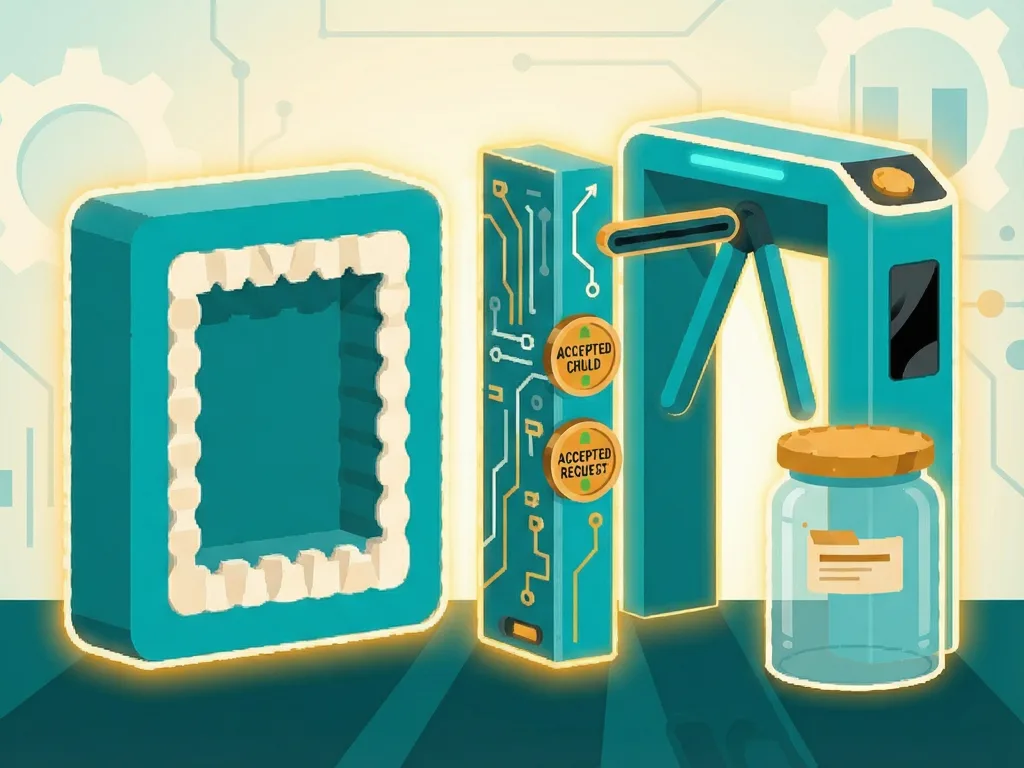
- सर्वरों को अब प्रत्येक अनुरोध को चार जांच के साथ सत्यापित करना होगा: हस्ताक्षर, दर्शकों की बाध्यकारी, समाप्ति और मूल उपयोगकर्ता से जुड़ी कॉलर पहचान।
- एमसीपी माइग्रेशन को सुरक्षा परियोजनाओं के रूप में माना जाना चाहिए, न कि नियमित उन्नयन, क्योंकि 12 महीने की संक्रमण विंडो नए हाइलाइट किए गए हैंडल जोखिमों के साथ मेल खाती है।
एमसीपी के 28 जुलाई स्टेटलेस अपडेट ने चार हैंडल चेक बनाए
Meta Description: एमसीपी का 28 जुलाई, 2026 स्टेटलेस अपडेट सत्र हैंडल को वार्तालाप पाठ में बदल देता है, इसलिए सर्वरों को हस्ताक्षर, दर्शकों, समाप्ति और कॉलर की पुष्टि करनी चाहिए।
टैगः एमसीपी हैंडल सुरक्षा, Model Context Protocol, AI एजेंट सुरक्षा, ओएथ 2.1, शीघ्र इंजेक्शन
Featured Image: चार ताले द्वारा संरक्षित, एक चैट बुलबुले के अंदर तैरते हुए हस्ताक्षरित सत्र टिकट का अमूर्त मैत्रीपूर्ण चित्रण, नरम बादल आकारों के साथ, कोई वास्तविक लोग नहीं हैं, कोई लोगो नहीं है, कोई पाठ नहीं है।
28 जुलाई, 2026 को Model Context Protocol (एमसीपी) ने अपना सबसे बड़ा अपडेट भेजा, जिससे प्रोटोकॉल पूरी तरह से स्टेटलेस हो गया और सत्र क्रेडेंशियल्स को मॉडल की अपनी बातचीत में स्थानांतरित कर दिया गया, जो एजेंट सिस्टम में सबसे अधिक सार्वजनिक स्थान है। किसी भी व्यक्ति के निर्माण या चल रहे AI एजेंटों के लिए, एमसीपी हैंडल सुरक्षा अब चार जांच पर निर्भर करती है कि प्रत्येक सर्वर को प्रत्येक अनुरोध पर प्रदर्शन करना चाहिएः हस्ताक्षर, दर्शकों, समाप्ति और कॉलर। परिवर्तन एजेंट टूल को सामान्य वेब सेवाओं की तरह स्केल करने देता है, लेकिन यह एक छोटी टेक्स्ट स्ट्रिंग को उपयोग योग्य पास में बदलता है, जैसे बोर्डिंग पास बारकोड जिसे गलत व्यक्ति द्वारा स्कैन किया जा सकता है।
28 जुलाई एमसीपी अपडेट क्यों मायने रखता है
MCP वह परत है जो AI एजेंटों को उपकरण कॉल करने, फ़ाइलें पढ़ने और उपयोगकर्ताओं के लिए एपीआई हिट करने की अनुमति देती है। यदि कोई एजेंट मीटिंग बुक करता है, जिरा टिकट अपडेट करता है या डेटाबेस से पूछताछ करता है तो एमसीपी बीच का रास्ता हो सकता है। इसका शासन भी व्यापक परिवर्तन करता है। एंथ्रोपिक ने 9 दिसंबर को Linux Foundation-होस्टेड बॉडी लॉन्च होने पर Agentic AI Foundation (एएआईएफ) को MCP दान किया था। 2025 एंथ्रॉपिक, ओपनएआई और ब्लॉक ने AAIF की सह-स्थापना की, जिसमें प्लैटिनम सदस्य शामिल हैं AWS, ब्लूमबर्ग, क्लाउडफ्लेयर, Google और माइक्रोसॉफ्ट। फाउंडेशन अपने पहले चार महीनों में 170 सदस्य संगठनों को पारित कर दिया।
28 जुलाई की रिलीज़ में तीन कदम उठाए गए। सबसे पहले, एमसीपी पूरी तरह से स्टेटलेस हो गया: पुराने इनिशियलाइज हैंडशेक और Mcp-Session-Id हेडर गायब हो गए, इसलिए प्रत्येक अनुरोध एक सामान्य क्लाउड लोड बैलेंसर के पीछे अकेले खड़ा हो सकता है। दूसरा, प्रमाणीकरण सख्त हो गयाः स्पेसिफिकेशन OAuth के साथ अधिक निकटता से संरेखित करता है और ओक्टा के साथ निर्मित Enterprise Managed Authorization एक्सटेंशन जोड़ता है, जिससे कॉर्पोरेट पहचान प्रदाताओं को सीधे MCP एक्सेस गेट करने की अनुमति मिलती है। तीसरा, एक औपचारिक अवमूल्यन नीति आई, जो उद्यमों को लगभग एक वर्ष या 12-महीने की माइग्रेशन विंडो देती है, इससे पहले कि पुरानी सुविधाओं को हटा दिया जाए।
इन चालों में से कोई भी सौंदर्य प्रसाधन नहीं था. उन्होंने एमसीपी को सामान्य वेब बुनियादी ढांचे की तरह बढ़ने दिया। लेकिन स्टेटलेस होने के कारण एक कठिन सवाल उठता हैः यदि सर्वर अब सत्र याद नहीं रखता है, तो कौन करता है?
कैसे एक वैध नाम चोरी की पहचान बन सकता है
स्टेटलेस डिज़ाइन को पोर्टेबल हैंडल की आवश्यकता होती है। एक हैंडल एक छोटी क्रेडेंशियल स्ट्रिंग है, जैसे कि h_9f2c41ab, जिसे सर्वर द्वारा जारी किया जाता है और बाद में एजेंट द्वारा वापस भेजा जाता है। कैच स्थान है। हैंडल मॉडल के संदर्भ विंडो में बैठता है, जहां मॉडल इसे सामान्य पाठ के रूप में देखता है। जो कुछ भी मॉडल के सामने टेक्स्ट रखने में सक्षम है वह उस टेक्स्ट को पढ़ सकता है और इसका पुनः उपयोग कर सकता है।
एयरलाइन सादृश्य चेतावनी हैः सिस्टम एक वैध कोड देखता है और कार्य करता है, यह जांचने के बिना कि फोन किसके पास है। हैंडल पर हस्ताक्षर करने से मदद मिलती है, लेकिन इससे पूरी समस्या का समाधान नहीं होता है। जेडब्ल्यूटी की तरह, एक हस्ताक्षर साबित कर सकता है कि हैंडल जाली नहीं था। यह सही कॉलर को प्रस्तुत नहीं कर सकता। विनिर्देश में सुरक्षा मार्गदर्शन कहता है कि सर्वरों को राज्य संभाल के कब्जे को प्रमाणीकरण के रूप में व्यवहार नहीं करना चाहिए। सरल शब्दों में, एक मान्य बारकोड इस बात का प्रमाण नहीं है कि यह आपकी उड़ान है।
एक संयोजित वाक्य इसका शोषण कर सकता है। मान लीजिए कि सारा के लिए काम करने वाले एजेंट को अपनी रिपोर्ट के लिए एक वास्तविक, सही हस्ताक्षरित हैंडल प्राप्त होता है। बाद में, एजेंट जिरा टिकट पढ़ता है, एक स्क्रैप किया गया वेब पेज या छिपे हुए निर्देशों वाली टूल प्रतिक्रिया देता है। वे निर्देश मॉडल को सारा के हैंडल का उपयोग करके एक उपकरण कॉल करने के लिए कहते हैं। सर्वर हस्ताक्षर की जांच करता है, देखता है कि यह मान्य है, और कॉल को पारित करता है। कोई सर्वर हैक नहीं हुआ था, और कोई टोकन तिजोरी उल्लंघन नहीं हुई थी। शोधकर्ता अब इस हैंडल पैटर्न अपहरण को बुलाते हैंः त्वरित इंजेक्शन विधि है और चुराए गए हैंडल पुरस्कार है।
जोखिम सैद्धांतिक नहीं है। एमसीपी के पास पहले से ही शोषित खामियों का एक रिकॉर्ड है, न केवल रिपोर्ट किए गए हैं, जिसमें पांच घटनाएं शामिल हैं जो कि CurXecute को Miasma कीड़े तक फैली हुई हैं। Knostic ने इंटरनेट स्कैन खोजने की सूचना दी 1,862 MCP सर्वर बिना किसी प्रमाणीकरण के उजागर हुए। एक्सपोजर नंबर इसे एंटरप्राइज़ कहानी बनाते हैं, न कि सिर्फ डेवलपर-टूल स्टोरी। NSA AI Security केंद्र ने चेतावनी दी है कि MCP अपनाने अपने सुरक्षा मॉडल की तुलना में तेजी से आगे बढ़ गया है। यदि कमजोर सर्वरों पर हैंडल जोड़ दिए जाते हैं, तो चुराए गए हैंडल को फिर से चलाया जा सकता है।
चार चेक रिप्ले अंतराल को बंद करते हैं
फिक्स विदेशी नहीं है. आपको ब्लॉकचेन, एक नई आम सहमति प्रणाली या क्रेडेंशियल्स के व्यापक प्रसारण की आवश्यकता नहीं है। एक वितरित खाता बही अजनबियों को साझा इतिहास पर सहमत होने में मदद कर सकती है, लेकिन अधिक नोड्स को वाहक प्रमाण पत्र भेजने से केवल एक्सपोजर का विस्तार होता है। इसके बजाय, प्रत्येक अनुरोध चार प्रश्नों को पास करना चाहिए। एक बुनियादी कार्यान्वयन कुछ जांच के रूप में व्यक्त किया जा सकता है, यहां तक कि पायथन की कुछ पंक्तियों में भी।
चेक एक हस्ताक्षर को सत्यापित करता है। चेक दो ऑडियंस बाइंडिंग की पुष्टि करता हैः सर्वर ए के लिए जारी किए गए हैंडल को सर्वर बी पर काम नहीं करना चाहिए। चेक तीन कम जीवनकाल का सत्यापन करता है, इसलिए लीक हुए हैंडल केवल संकीर्ण विंडो में उपयोगी होते हैं। OAuth 2.1 पहले से ही दोनों दिशाओं में धक्का देता है। जांच चार वह है जिसे अधिकांश टीमें छोड़ देती हैं। यह कॉल करने वाले व्यक्ति को उस पहचान से जोड़कर प्रमाणित करती है जिसके लिए इसे जारी किया गया था। कॉपी की गई स्ट्रिंग किसी और के हाथों में बेकार होनी चाहिए।
यह एक वास्तविक बदलाव को चिह्नित करता है। सत्र प्रवर्तन परिवहन परत में गहरा रहता था, अक्सर अधिकांश डेवलपर्स के लिए अदृश्य होता था. अब इसे प्रत्येक एंडपॉइंट पर उद्देश्य से फिर से बनाया जाना चाहिए. प्रोटोकॉल स्वचालित रूप से ऐसा नहीं करेगा.
प्रवासियों को अब क्या करना चाहिए
नए विनिर्देश को अपनाने के लिए 12 महीने की घड़ी उसी महीने में शुरू हुई थी जब शोधकर्ताओं ने हैंडल छेद का पता लगाया था। यह पुराने डिजाइन पर बने रहने का एक कारण नहीं है, जिसमें अच्छी तरह से प्रलेखित समस्याएं हैं। यह माइग्रेशन को नियमित उन्नयन के बजाय सुरक्षा परियोजना के रूप में व्यवहार करने का कारण है।
हमले पथ से सीधे तीन व्यावहारिक चरणों का पालन करें। पहला, अनुरोध स्तर पर जांचें और सत्र स्थिति में कैश की गई किसी भी चीज़ पर भरोसा न करें। प्रत्येक कॉल को अपने आप सत्यापित किया जाता है। दूसरा, हर हैंडल को अविश्वसनीय इनपुट के रूप में व्यवहार करें, उसी तरह जैसे टूल प्रतिक्रिया या एजेंट द्वारा पढ़े गए दस्तावेज़ से आने वाली स्ट्रिंग। ऑडियंस, एक्सपायरी और कॉलर को सत्यापित करें, केवल हस्ताक्षर ही नहीं। तीसरा, प्रत्येक एमसीपी सर्वर के सामने एक पहचान-जागरूक गेट रखें, उन कॉल को अस्वीकार करना जिनके पास वैध, ऑडिएंस-बाउंड टोकन नहीं है इससे पहले कि वे उपकरण तक पहुंच सकें। जहां संभव हो, स्ट्रिप या फ्लैग इंस्ट्रक्शन-जैसे टेक्स्ट टूल्स आउटपुट में, क्योंकि यह वह जगह है जहाँ प्लांट किए गए हैंडल अनुरोध आ सकते हैं।
स्टेटलेस मॉडल अभी भी स्केलिंग के लिए समझ में आता है। सर्वर-साइड सत्रों को छोड़ने से एमसीपी सामान्य वेब अवसंरचना की तरह स्केल कर सकता है। समस्या वास्तुकला नहीं है; यह वह जगह है जहां क्रेडेंशियल अब रहता है। एक हस्ताक्षर एक पहचान नहीं है। जहरीले जिरा टिकट के माध्यम से लगाए गए वास्तविक हैंडल अभी भी एक हस्ताक्षर जांच पास करता है। चार चेक अपने आप ही रिप्ले किए गए हैंडल को विफल करके अधिकांश अंतराल को बंद करते हैं। एक बोर्डिंग कार्ड फोटो हानिरहित लगता है क्योंकि बारकोड सजावटी दिखता है। एजेंट की संदर्भ खिड़की के अंदर एक संभाल उसी कारण से हानिकारक महसूस होता है। एजेन्ट का संदर्भ विंडो इंस्टाग्राम पोस्ट है। बार कोड से अधिक देखें। जाँच करें कि कौन इसे पकड़ रहा है।
स्रोत नोट: यह लेख एमसीपी 2026-07-28 सुरक्षा मार्गदर्शन, Agentic AI Foundation नोट्स, नोस्टिक स्कैन रिपोर्टिंग, NSA AI Security Center गाइडेंस, Backslash Security से रिपोर्टिंग 2026, 27 जनवरी, 2026 और सितंबर 2026 से वेंचरबीट की रिपोर्टिंग और Swapnali Dashrath द्वारा विश्लेषण पर आधारित है। 20+ वर्षों के उद्यम AI और मशीन लर्निंग अनुभव के साथ एजेंटिक AI और मल्टी-एजेंट सिस्टम को डिजाइन करने वाले फॉर्च्यून 10 और फोर्च्युन 100 ग्राहकों के लिए वित्तीय सेवाओं, ऑटोमोटिव और सप्लाई चेन में मूल कहानी पहली बार प्रकाशित हुई थी ।
Comments (0)